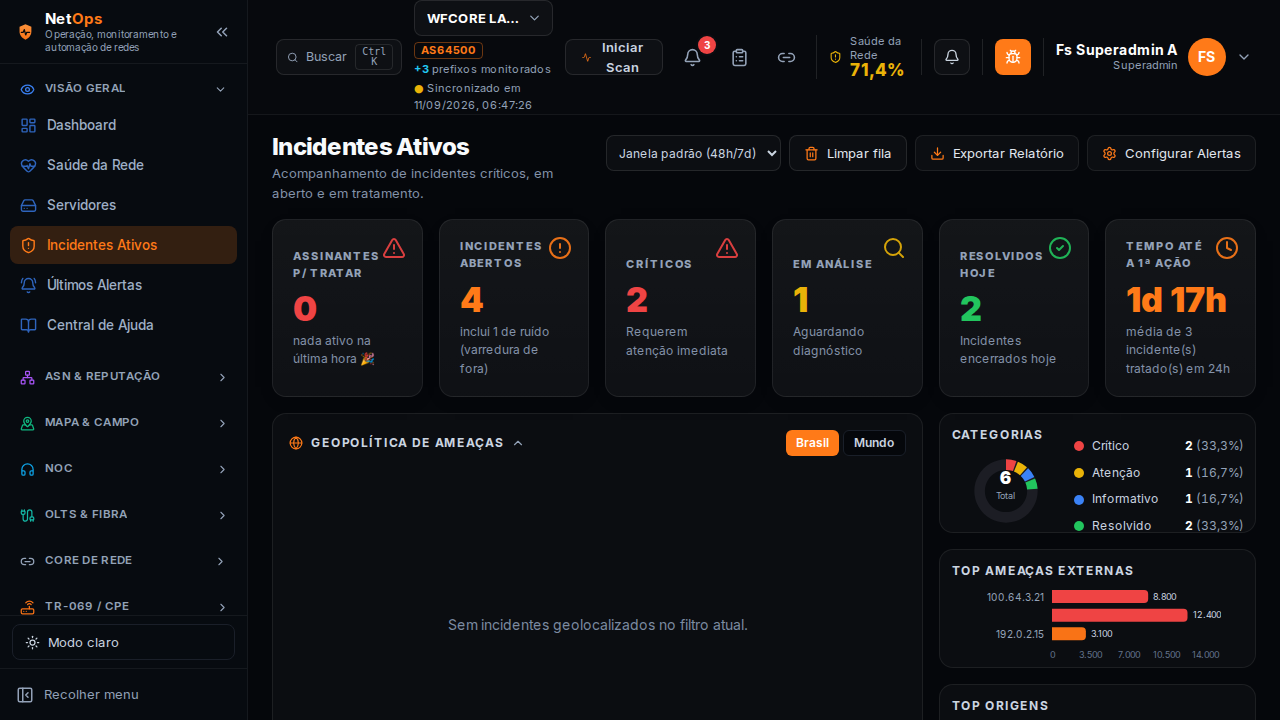
Incidentes Ativos
Grupo: Visão Geral · Rota: /soc · Permissão: ADMIN ou SUPERADMIN (tela de gestão, escondida do TECNICO)
Incidentes de segurança detectados automaticamente sobre o NetFlow (varredura de portas, força bruta, DDoS de saída, tráfego pra destino malicioso), com o assinante identificado e enriquecimento geo/IOC.
Como usar
Com o NetFlow ligado, o NetOps roda heurísticas de detecção a cada 2 minutos: varredura de portas, força bruta, DDoS de saída, tráfego pra destino malicioso. Cada detecção vira um incidente com o assinante identificado.
- Incidentes são enriquecidos com geolocalização e reputação (IOC) do destino.
- Incidente crítico novo notifica o NOC (WhatsApp/Telegram) uma única vez.
- Use o Flow Explorer pra investigar o tráfego bruto por trás do incidente.