Mitigação
Grupo: Segurança & Tráfego · Rota: /mitigacao · Permissão: ADMIN ou SUPERADMIN
Quem está sob mitigação FlowSpec no roteador de borda AGORA: assinantes com rate-limit ou drop, IP interno (pré-NAT) e público, portas alvo, contagem de regras dinâmicas/estáticas e o cliente identificado. O botão Regras abre as regras daquele assinante. A origem das regras é o anti-DDoS (LV/RR Flow) via iBGP.
Como usar
Esta tela é o painel de controle do bloqueio. Ela junta duas origens: NOSSAS regras (as que você aplica pelo Inspetor, e que você consegue remover) e as do sistema anti-DDoS do parceiro, que a gente só lê.
- "Nossas regras": cada linha é um bloqueio nosso, com o estado (aguardando, no ar, retirando), o cliente, o que está bloqueado e quando expira.
- Botão Tirar: remove o bloqueio. Em segundos a regra sai do roteador de borda.
- Whitelist: protege quem NUNCA pode ser mitigado (cliente empresarial que usa SSH ou área de trabalho remota de verdade). Protegido tenta ser mitigado e o sistema recusa.
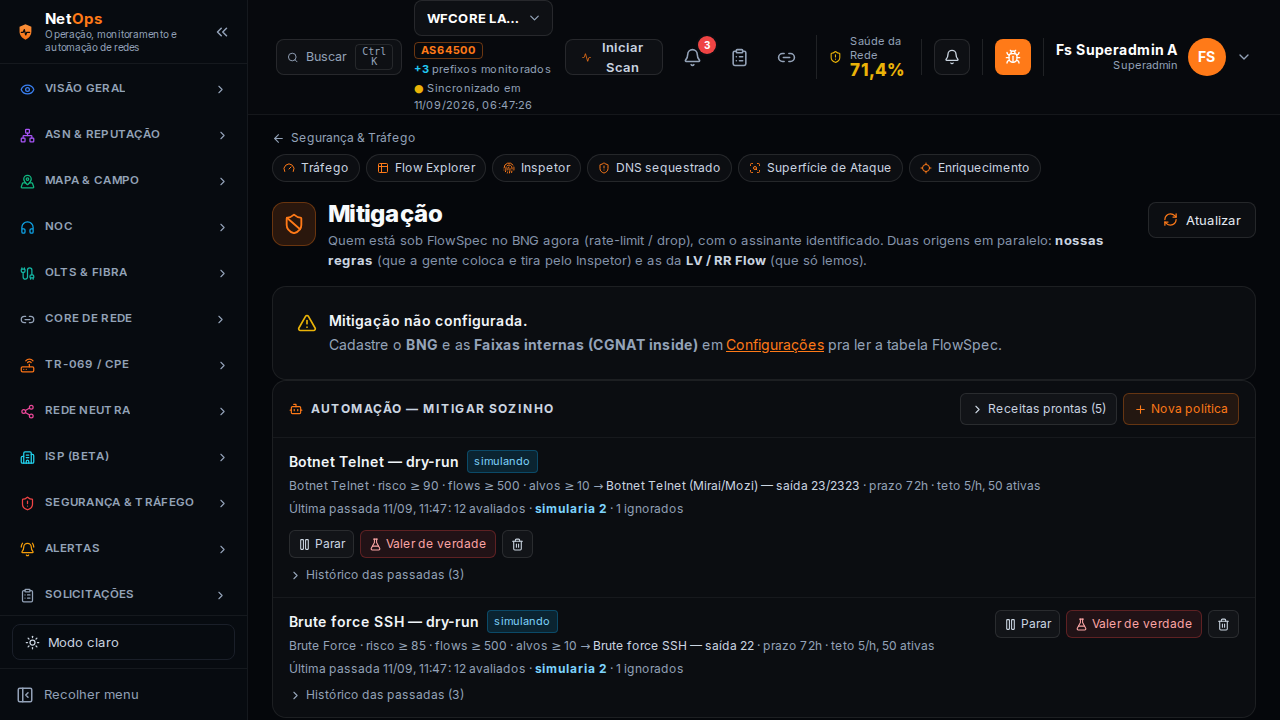
- Automação: políticas que aplicam o bloqueio sozinhas — veja o artigo específico.
Nota: Toda regra nossa tem prazo (padrão 72h) e sai sozinha quando vence. Se o abuso continuar, o Inspetor flaga de novo e você recoloca. E se o originador cair, o roteador descarta nossas regras sozinho — nunca fica cliente bloqueado sem ninguém saber.
Uma política é uma regra de negócio: "quando o Inspetor detectar X com risco acima de Y, aplique o bloqueio Z por N horas". A cada 5 minutos o sistema avalia e age. Serve pra você não precisar ficar de olho na tela.
- Em Mitigação › Automação, clique em Nova política.
- Escolha o gatilho: categoria (ex: Botnet Telnet), risco mínimo e, se quiser, volume mínimo de flows e alvos.
- Escolha a ação (o bloqueio a aplicar) e o prazo da regra.
- Defina os tetos: máximo por hora e máximo de regras ativas. É o freio — se a detecção pirar, o estrago para nesse número.
- Crie e clique em Ligar. Ela começa em SIMULAÇÃO: avalia e registra o que teria feito, sem bloquear ninguém.
- Depois de alguns dias, abra "Histórico das passadas" e confira se as decisões fazem sentido. Se sim, clique em "Valer de verdade".
Nota: A política nasce parada e em simulação de propósito, e o sistema não deixa você tirar a simulação antes dela ter rodado ao menos uma vez. Automação que bloqueia cliente sem período de observação é risco desnecessário.
Freios que valem sempre, mesmo com a política valendo: ela respeita a whitelist e quem você reconheceu no Inspetor; não mexe em quem já tem regra; e se não conseguir identificar o assinante existindo proteção por login, ela PULA — na dúvida, não mitiga. Toda vez que ela bloquear alguém de verdade, o NOC recebe aviso.